
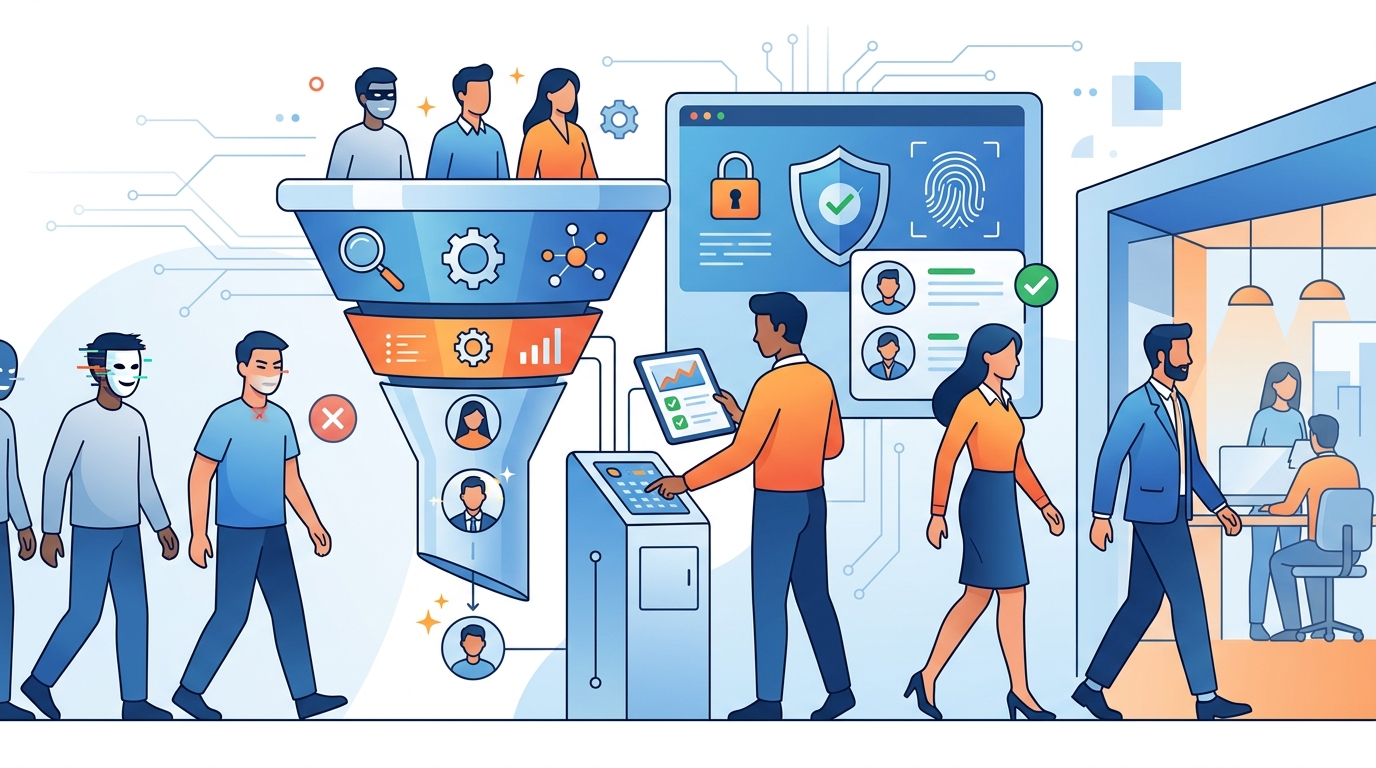
Ancaman Baru: Kandidat Palsu yang Menembus Pintu Depan
Selama bertahun-tahun, tim keamanan siber lebih fokus pada ancaman tradisional seperti phishing, ransomware, dan eksploitasi kerentanan sistem. Namun, saat ini muncul ancaman baru yang jauh lebih cerdas, yakni masuk melalui jalur rekrutmen. Pelaku kejahatan siber tidak lagi perlu meretas jaringan untuk mendapatkan akses. Mereka kini berhasil masuk dengan cara diterima sebagai karyawan resmi perusahaan.
Dengan memanfaatkan identitas curian, resume yang dibuat menggunakan AI, hingga teknologi deepfake saat sesi wawancara, Kandidat Palsu dapat melewati proses seleksi. Akibatnya, mereka mendapatkan akses sah ke lingkungan internal perusahaan. Masalah utamanya adalah sebagian besar proses rekrutmen hanya dirancang untuk mendeteksi kesalahan administratif, bukan untuk menghadapi pelaku yang sengaja melakukan penyamaran canggih.
Mengapa Verifikasi Identitas Saja Tidak Cukup?
Ketika muncul kekhawatiran terkait infiltrasi ini, banyak perusahaan langsung memperketat verifikasi identitas. Langkah-langkah seperti pengecekan dokumen, background check, hingga wawancara berlapis biasanya dilakukan. Meskipun penting, semua langkah ini memiliki satu kelemahan mendasar: verifikasi hanya memotret kondisi pada satu titik waktu tertentu.
Proses ini hanya menjawab apakah identitas terlihat valid saat diperiksa. Namun, ia gagal menjawab apakah orang tersebut benar-benar berperilaku sesuai dengan identitas yang diklaim. Sering kali, pelaku menggunakan identitas asli milik orang lain, sehingga dokumen mereka akan selalu lolos verifikasi standar. Oleh karena itu, kita harus bergeser dari pertanyaan “Siapa Anda?” menjadi “Bagaimana Anda berperilaku?”
Bergeser ke Keamanan Berbasis Perilaku
Pendekatan modern yang kini banyak diterapkan adalah verifikasi berbasis perilaku. Organisasi perlu mengamati apakah pola tindakan kandidat dan pengguna sesuai dengan identitas tersebut. Sebagai contoh, Anda perlu memperhatikan lokasi koneksi, pola penggunaan perangkat, hingga konsistensi informasi yang diberikan selama proses rekrutmen.
Sama seperti evolusi keamanan siber yang lebih fokus pada perilaku daripada sekadar indikator teknis, deteksi dini menjadi kunci. Anda tidak boleh menganggap keamanan baru dimulai setelah karyawan resmi diterima. Kandidat adalah entitas eksternal pertama yang berinteraksi dengan perusahaan, sehingga pengawasan harus dilakukan sejak awal.
Tahapan Penting Deteksi Kandidat Palsu
Proses deteksi harus diimplementasikan pada setiap tahap seleksi. Berikut adalah hal-hal yang perlu Anda waspadai:
- Tahap Pengajuan Lamaran: Perhatikan resume yang mirip dengan kandidat lain, pola aplikasi massal, penggunaan nomor telepon virtual, hingga lokasi yang disamarkan.
- Tahap Wawancara: Waspadai kualitas video yang tidak konsisten, ketidaksesuaian suara dengan gerakan bibir, atau jawaban yang terdengar seperti hasil skrip AI.
- Tahap Verifikasi: Lakukan validasi silang secara mendalam terhadap riwayat pekerjaan dan jejak digital kandidat.
Pengawasan Pasca-Onboarding
Kesalahan umum berikutnya adalah menganggap proses keamanan selesai setelah akun karyawan dibuat. Faktanya, banyak indikasi penyamaran justru muncul setelah akses diberikan. Sebagai contoh, login dari lokasi yang tidak lazim, aktivitas di luar pola kerja normal, atau upaya mengumpulkan informasi sensitif yang tidak relevan dengan posisi mereka.
Meskipun pelaku mungkin berhasil meniru identitas saat wawancara, mereka sering kali kesulitan mempertahankan perilaku yang konsisten dalam jangka panjang. Oleh karena itu, pemantauan pasca-onboarding menjadi lapisan keamanan yang krusial untuk memastikan identitas tersebut tetap sah.
Langkah Praktis Mengurangi Risiko Infiltrasi
Untuk melindungi perusahaan, ikuti lima langkah strategis berikut ini:
- Libatkan Tim Keamanan: Jangan biarkan rekrutmen menjadi tanggung jawab HR semata. Berikan tim keamanan visibilitas penuh terhadap proses seleksi.
- Analisis Risiko Kandidat: Fokuskan perhatian lebih besar pada posisi sensitif yang memiliki akses ke data keuangan, source code, atau infrastruktur cloud.
- Verifikasi Perangkat dan Lokasi: Pastikan perangkat yang digunakan selaras dengan informasi yang diberikan oleh kandidat.
- Pantau Aktivitas Awal: Perhatikan hari-hari pertama setelah akun dibuat, terutama terkait perubahan konfigurasi dan permintaan akses tambahan.
- Gunakan Pendekatan Perilaku: Bangun kemampuan deteksi yang mengenali pola anomali sebagai indikator ancaman utama.
Kesimpulan
Di era kecerdasan buatan, Kandidat Palsu adalah ancaman nyata yang bisa melumpuhkan keamanan perusahaan dari dalam. Verifikasi tradisional tidak lagi cukup. Organisasi harus bertransformasi dengan menerapkan pemantauan perilaku yang berkelanjutan, mulai dari tahap rekrutmen hingga keseharian operasional karyawan.
Abnormal Indonesia merupakan bagian dari PT. iLogo Infralogy Indonesia, yang bertindak sebagai partner resmi Abnormal. Selain itu, kami juga berperan sebagai penyedia layanan (vendor) sekaligus distributor berbagai produk Infrastruktur IT dan Cybersecurity terbaik di Indonesia.