
Memahami Ancaman Vendor Email Compromise di Era Modern
Vendor Email Compromise atau VEC telah menjadi ancaman siber yang sangat meresahkan bagi banyak organisasi. Berbeda dengan serangan phishing konvensional yang sering kali mudah dikenali, VEC memanfaatkan akun email vendor yang sah untuk menyerang target. Kondisi ini membuat pesan terlihat sangat meyakinkan dan sulit dibedakan dari komunikasi bisnis sehari-hari.
Dalam skenario VEC, penyerang tidak perlu membuat domain palsu. Mereka cukup mengambil alih akun email milik vendor yang sudah dipercaya oleh target. Akibatnya, sistem keamanan tradisional sering kali gagal mendeteksi serangan karena email berasal dari infrastruktur yang valid dan terpercaya.
Mengapa Vendor Email Compromise Sangat Berbahaya?
Keberhasilan serangan Vendor Email Compromise terletak pada eksploitasi hubungan kepercayaan antara organisasi dan mitra bisnis. Ketika email dikirim dari alamat yang sah, penerima cenderung menurunkan kewaspadaannya. Hal ini menciptakan celah keamanan yang sangat besar.
Berikut adalah alasan mengapa VEC sulit diidentifikasi oleh pengguna maupun sistem:
- Identitas Asli: Email menggunakan alamat resmi yang digunakan dalam aktivitas bisnis rutin.
- Domain Terpercaya: Tidak ada indikasi domain mencurigakan yang bisa memicu filter spam.
- Riwayat Komunikasi: Penyerang sering kali memanfaatkan riwayat percakapan lama untuk membangun konteks.
- Tanda Tangan Sah: Format email dan tanda tangan terlihat persis seperti komunikasi vendor yang asli.
Perbandingan Phishing Tradisional vs VEC
Untuk memahami urgensi ini, mari kita bandingkan dengan phishing tradisional. Phishing biasa sering menggunakan domain yang menyerupai domain asli atau tautan berbahaya yang mudah dipindai. Sebaliknya, Vendor Email Compromise menggunakan infrastruktur legal yang lolos dari pemeriksaan SPF, DKIM, dan DMARC.
Keterbatasan Keamanan Email Tradisional
Banyak organisasi masih sangat bergantung pada protokol autentikasi seperti SPF, DKIM, dan DMARC. Meskipun protokol ini penting, sayangnya mereka tidak cukup untuk menangani VEC. Karena email dikirim dari akun vendor yang sah, sistem akan menganggap email tersebut aman dan sah secara teknis.
Oleh karena itu, organisasi memerlukan pendekatan yang melampaui sekadar autentikasi teknis. Kita harus mulai beralih ke analisis yang lebih mendalam mengenai perilaku komunikasi.
Teknik Baru dalam Menghindari Deteksi
Pelaku ancaman kini semakin canggih dalam menghindari sistem keamanan otomatis. Mereka mulai menghindari penggunaan tautan langsung yang dapat dianalisis oleh teknologi link scanning. Sebagai gantinya, mereka memberikan instruksi kepada korban untuk melakukan tindakan manual.
Sebagai contoh, penyerang mungkin meminta korban untuk menyalin dan menempelkan alamat URL ke dalam browser. Dengan cara ini, aktivitas serangan tidak terekam dalam pemindaian otomatis, sehingga peluang untuk menembus pertahanan organisasi menjadi jauh lebih tinggi.
Pemanfaatan Platform Tepercaya oleh Penyerang
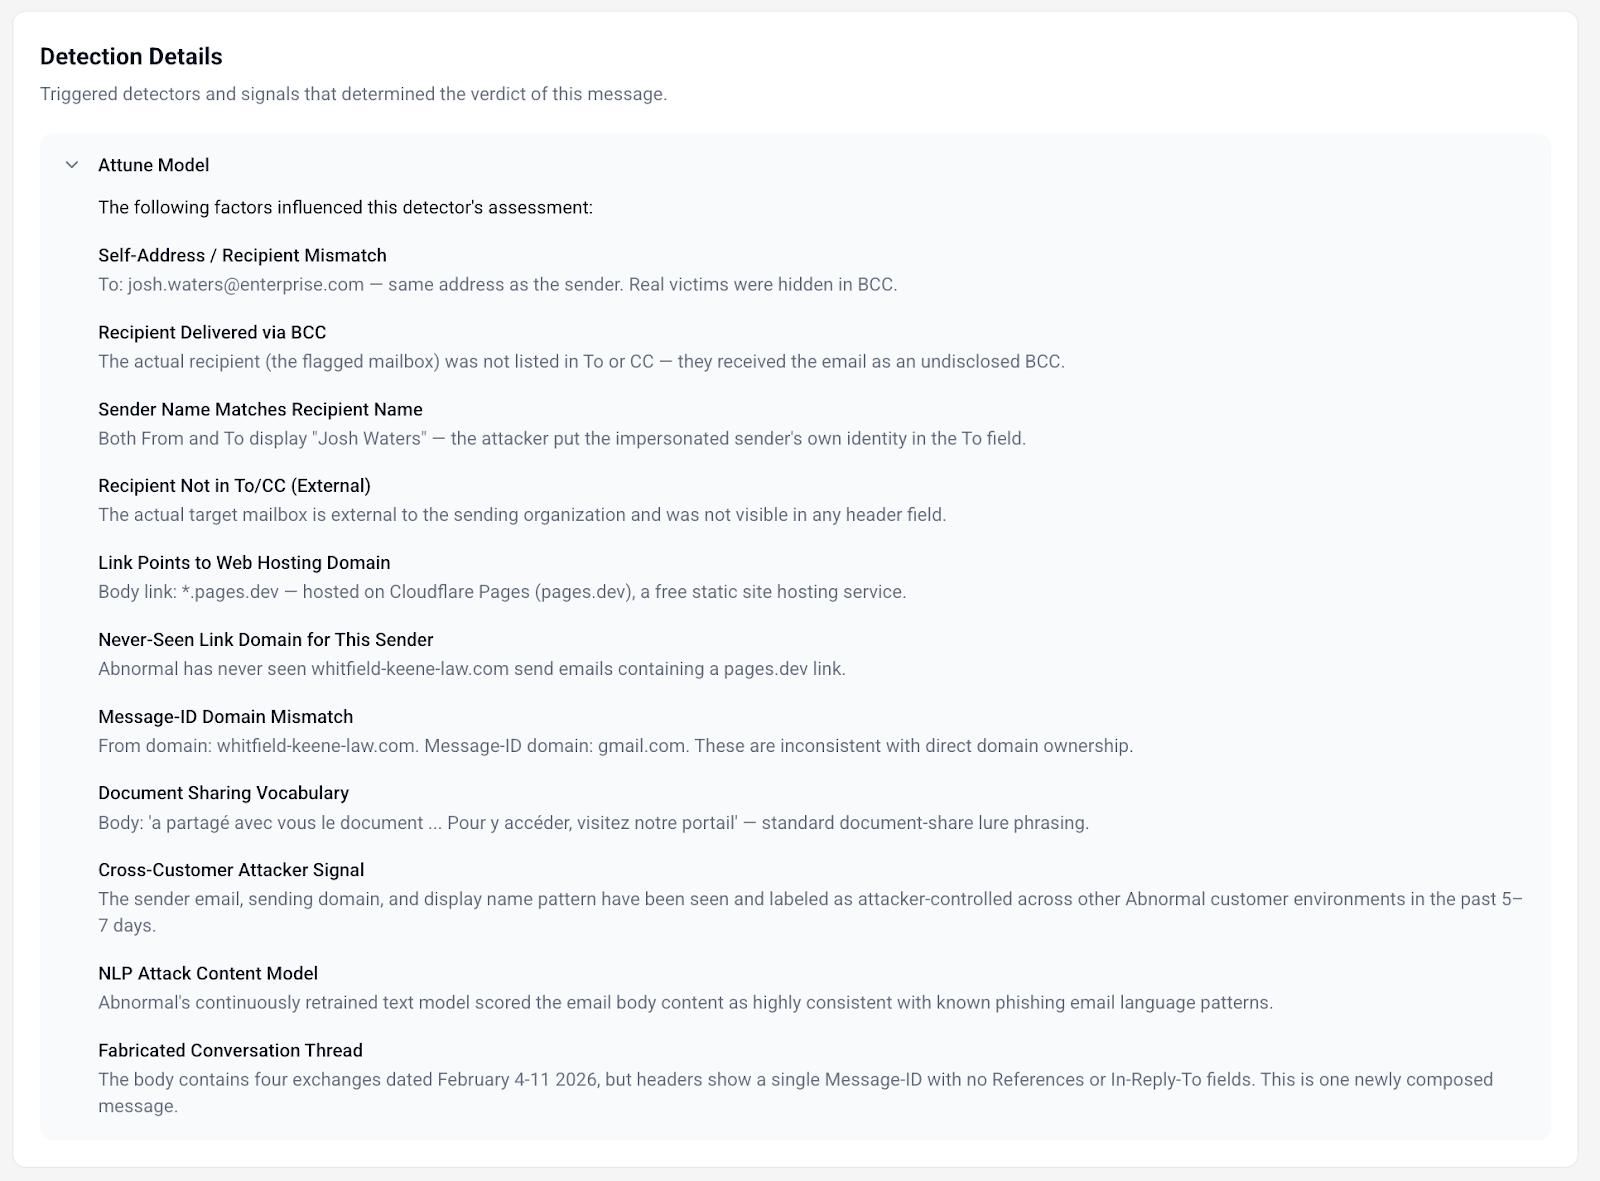
Tren terbaru menunjukkan bahwa pelaku Vendor Email Compromise semakin sering menggunakan platform cloud yang memiliki reputasi baik. Mereka menghosting halaman phishing di situs-situs terkemuka karena situs tersebut jarang diblokir oleh solusi keamanan.
Ketika sistem keamanan melihat reputasi domain yang baik, mereka sering kali melewatkan situs tersebut. Namun, hal ini adalah taktik pengelabuan agar organisasi tetap lengah terhadap ancaman yang terselubung di balik platform populer.
Pentingnya Behavioral Intelligence
Untuk melawan Vendor Email Compromise, organisasi harus mengadopsi Behavioral Intelligence. Metode ini tidak hanya memeriksa apakah email tersebut sah secara teknis, tetapi juga menganalisis konteks di balik pesan tersebut.
Sistem berbasis perilaku akan memantau:
- Pola komunikasi vendor yang tidak biasa.
- Perubahan gaya bahasa atau nada bicara yang mendadak.
- Permintaan informasi atau pembayaran yang menyimpang dari riwayat transaksi normal.
- Aktivitas yang tidak selaras dengan profil pengguna sebenarnya.
Dengan menerapkan analisis perilaku, organisasi dapat mendeteksi adanya kejanggalan sebelum kerugian finansial atau kebocoran data terjadi.
Strategi Perlindungan Komprehensif
Bagaimana cara melindungi bisnis Anda dari serangan ini? Langkah pertama yang paling krusial adalah menerapkan Multi-Factor Authentication (MFA) pada semua akun vendor dan internal. Namun, ini hanyalah permulaan.
Selanjutnya, perusahaan harus memastikan adanya proses verifikasi manual untuk setiap permintaan sensitif. Sebagai contoh, jika ada permintaan perubahan nomor rekening atau akses ke dokumen rahasia, lakukanlah konfirmasi melalui saluran komunikasi lain seperti telepon atau pertemuan tatap muka.
Kesimpulannya, Vendor Email Compromise adalah ancaman nyata yang terus berevolusi. Dengan menggabungkan teknologi deteksi berbasis perilaku, kebijakan verifikasi ketat, dan edukasi pengguna yang berkelanjutan, bisnis dapat membangun fondasi keamanan yang jauh lebih tangguh dalam menghadapi serangan email yang semakin canggih.